AI 用得越深,安全的分量越重。企业 AI 应用面临的三大风险点:一是数据泄露——把敏感数据喂给外部大模型,等于把家底交了出去;二是模型滥用——提示词注入、越狱攻击可能诱导 AI 产出有害内容或泄露权限数据;三是内容合规——生成式 AI 的输出若涉及虚假信息、侵权内容,企业同样要承担责任。
监管框架也在快速完善:《生成式人工智能服务管理暂行办法》等法规对 AI 服务的数据来源、内容标识、安全评估提出了明确要求。对企业而言,AI 合规不再是「加分项」,而是上线运营的「准入证」。
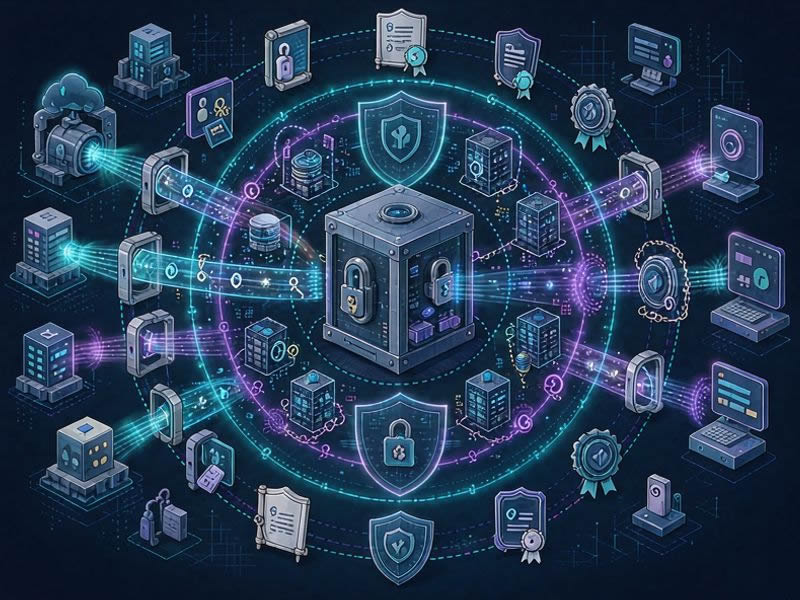
技术层面的防护框架正在成熟:私有化部署让模型与数据留在本地;检索增强(RAG)让回答可溯源、减少幻觉;输入输出的双向内容审核过滤敏感信息;权限分级确保「数字员工」只能访问其职责范围内的数据;全链路日志审计让每一次 AI 决策可回溯。
狼邦科技在为政企客户建设 AI 应用时,始终把安全设计前置:数据分级分类在先、私有化部署为默认选项、内容审核与日志审计为标配。AI 带来效率红利的前提,是守住安全与合规的底线——这条底线,值得写进每一个 AI 项目的立项书。